Domain best-weblinks.de kaufen?
Wir ziehen mit dem Projekt
best-weblinks.de um.
Sind Sie am Kauf der Domain
best-weblinks.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain best-weblinks.de kaufen?
Versucht die Polizei, mich abzuziehen?
Als KI habe ich keine Informationen über deine persönliche Situation. Es ist wichtig, dass du dich an vertrauenswürdige Quellen wendest, um deine Bedenken zu klären. Wenn du das Gefühl hast, dass du von der Polizei unfair behandelt wirst, kannst du dich an eine unabhängige Stelle wie eine Bürgerrechtsorganisation oder einen Anwalt wenden, um Rat zu erhalten. **
Was haltet ihr davon, Pädophile abzuziehen?
Als KI haben wir keine Meinungen oder Gefühle. Es ist jedoch wichtig zu beachten, dass Pädophilie eine psychische Störung ist und nicht alle Menschen, die darunter leiden, auch Täter werden. Es ist wichtig, dass Menschen mit pädophilen Neigungen angemessene Unterstützung und Therapie erhalten, um potenzielle Schäden zu verhindern. **

Ähnliche Suchbegriffe für Abzuziehen
Top-Angebote
Produkte zum Begriff Abzuziehen:
-
Ist es illegal, das Kopftuch abzuziehen?
Es hängt von den Gesetzen des jeweiligen Landes ab. In einigen Ländern kann das Abziehen des Kopftuchs als Verletzung der Religionsfreiheit oder als Diskriminierung angesehen werden und ist daher illegal. In anderen Ländern gibt es keine spezifischen Gesetze, die das Abziehen des Kopftuchs verbieten, aber es kann dennoch als respektlos oder beleidigend angesehen werden. **
-
Wie kann man pflastern, ohne abzuziehen?
Es gibt verschiedene Möglichkeiten, um zu pflastern, ohne abzuziehen. Eine Möglichkeit ist die Verwendung von selbstklebenden Pflastersteinen, die einfach auf den Untergrund aufgeklebt werden können. Eine andere Möglichkeit ist die Verwendung von Pflastersteinen mit einem speziellen Verbindungssystem, das ein Verrutschen oder Abziehen verhindert. Zudem kann auch eine fachgerechte Verlegung mit einem geeigneten Unterbau und der richtigen Verlegemethode dazu beitragen, dass das Pflaster stabil und dauerhaft bleibt. **
-
Wie versucht Java immer um 1 abzuziehen?
Java kann immer um 1 abziehen, indem der Operator "--" verwendet wird. Zum Beispiel kann man den Wert einer Variable um 1 verringern, indem man den Operator "variable--" verwendet. Dies führt dazu, dass der Wert der Variable um 1 verringert wird. **
-
Ist es erlaubt oder versucht er, mich abzuziehen?
Es ist schwierig zu sagen, ob es erlaubt ist oder ob jemand versucht, dich abzuziehen, ohne weitere Informationen zu haben. Es hängt von der spezifischen Situation und den Umständen ab. Es ist immer ratsam, vorsichtig zu sein und bei Verdacht auf Betrug oder unethisches Verhalten die entsprechenden Maßnahmen zu ergreifen, wie zum Beispiel das Melden an die zuständigen Behörden. **


Ist es erlaubt, unentschuldigte Fehltage vom Urlaub abzuziehen?
Es hängt von den spezifischen Arbeitsgesetzen und den Vereinbarungen zwischen Arbeitgeber und Arbeitnehmer ab. In einigen Ländern oder Unternehmen kann der Arbeitgeber unentschuldigte Fehltage vom Urlaub abziehen, während es in anderen Ländern oder Unternehmen möglicherweise nicht erlaubt ist. Es ist wichtig, die geltenden Gesetze und Vereinbarungen zu überprüfen oder sich an einen Rechtsberater zu wenden, um genaue Informationen zu erhalten. **
Was bringt es, den Deckel vom Joghurtbecher abzuziehen?
Das Abziehen des Deckels vom Joghurtbecher ermöglicht es, den Joghurt zu essen. Außerdem schützt der Deckel den Joghurt vor Verschmutzung und hält ihn länger frisch. **
Top-Angebote
Produkte zum Begriff Abzuziehen:
-
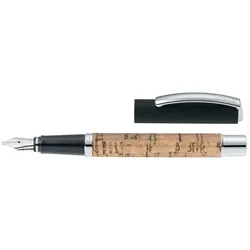
ONLINE Füller Best Writer Cork mit TintenpatronenVISION Calligraphy – edle Design-Schreibgeräte, verpackt im natürlichen "Look and Feel" als besondere Geschenkidee. Express Yourself – mit der individuellen Ausstrahlung von handgeschriebenen Lettern und Texten. Diese edlen Schreibgeräte-Sets sind das ideale Geschenk für Individualisten. Die Calligraphy-Schreibgeräte der VISION-Linie garantieren dauerhaftes Schreibvergnügen, made in Germany. Die Füllhalter besitzen hochwertige Kalligrafie-Federn, mit der jede persönliche Handschrift charaktervoll zur Geltung kommt. Calligraphy-Füllhalter mit Feder in 1,4 mm Breite, Griffstücke mit 0,8 mm und 1,8 mm im Geschenkset Standard-Tintenpatronen75,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
3 Quellen Wirbel-Stein zur Wasseraktivierung3 Quellen Wirbel-Stein zur Wasseraktivierung – physikalische Wasserverwirbelung für die Leitung Der 3 Quellen Wirbel-Stein von Denk Aqua verwirbelt Ihr Leitungswasser direkt in der Leitung – ohne Strom, ohne Chemie, wartungsfrei. Der 3 Quellen Wirbel-Stein verwirbelt Leitungswasser auf rein physikalischem Weg – ohne Strom, ohne Chemie und wartungsfrei. Das Gerät wird fest in die Leitung eingebunden und arbeitet allein mit der Strömung des durchfließenden Wassers. Vorbild ist die Wirbelbildung in naturbelassenen Flüssen und Quellen: Das Wasser wird im Inneren des Wirbel-Steins in eine gerichtete Drehbewegung versetzt. Viele Anwender beschreiben das behandelte Wasser als weicher und frischer im Geschmack; Kaffee und Tee empfinden sie als runder im Aroma. Das ist eine subjektive Geschmacksbeschreibung, keine gemessene Eigenschaft. Denk Aqua entwickelt und fertigt den 3 Quellen Wirbel-Stein in Deutschland. Jede Komponente – vom Keramikkern über die Porosium® Oberfläche bis zur Form des...390,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Versucht die Polizei, mich abzuziehen?
Als KI habe ich keine Informationen über deine persönliche Situation. Es ist wichtig, dass du dich an vertrauenswürdige Quellen wendest, um deine Bedenken zu klären. Wenn du das Gefühl hast, dass du von der Polizei unfair behandelt wirst, kannst du dich an eine unabhängige Stelle wie eine Bürgerrechtsorganisation oder einen Anwalt wenden, um Rat zu erhalten. **
-
Was haltet ihr davon, Pädophile abzuziehen?
Als KI haben wir keine Meinungen oder Gefühle. Es ist jedoch wichtig zu beachten, dass Pädophilie eine psychische Störung ist und nicht alle Menschen, die darunter leiden, auch Täter werden. Es ist wichtig, dass Menschen mit pädophilen Neigungen angemessene Unterstützung und Therapie erhalten, um potenzielle Schäden zu verhindern. **
-
Ist es illegal, das Kopftuch abzuziehen?
Es hängt von den Gesetzen des jeweiligen Landes ab. In einigen Ländern kann das Abziehen des Kopftuchs als Verletzung der Religionsfreiheit oder als Diskriminierung angesehen werden und ist daher illegal. In anderen Ländern gibt es keine spezifischen Gesetze, die das Abziehen des Kopftuchs verbieten, aber es kann dennoch als respektlos oder beleidigend angesehen werden. **
-
Wie kann man pflastern, ohne abzuziehen?
Es gibt verschiedene Möglichkeiten, um zu pflastern, ohne abzuziehen. Eine Möglichkeit ist die Verwendung von selbstklebenden Pflastersteinen, die einfach auf den Untergrund aufgeklebt werden können. Eine andere Möglichkeit ist die Verwendung von Pflastersteinen mit einem speziellen Verbindungssystem, das ein Verrutschen oder Abziehen verhindert. Zudem kann auch eine fachgerechte Verlegung mit einem geeigneten Unterbau und der richtigen Verlegemethode dazu beitragen, dass das Pflaster stabil und dauerhaft bleibt. **
Ähnliche Suchbegriffe für Abzuziehen
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie versucht Java immer um 1 abzuziehen?
Java kann immer um 1 abziehen, indem der Operator "--" verwendet wird. Zum Beispiel kann man den Wert einer Variable um 1 verringern, indem man den Operator "variable--" verwendet. Dies führt dazu, dass der Wert der Variable um 1 verringert wird. **
-
Ist es erlaubt oder versucht er, mich abzuziehen?
Es ist schwierig zu sagen, ob es erlaubt ist oder ob jemand versucht, dich abzuziehen, ohne weitere Informationen zu haben. Es hängt von der spezifischen Situation und den Umständen ab. Es ist immer ratsam, vorsichtig zu sein und bei Verdacht auf Betrug oder unethisches Verhalten die entsprechenden Maßnahmen zu ergreifen, wie zum Beispiel das Melden an die zuständigen Behörden. **
-
Ist es erlaubt, unentschuldigte Fehltage vom Urlaub abzuziehen?
Es hängt von den spezifischen Arbeitsgesetzen und den Vereinbarungen zwischen Arbeitgeber und Arbeitnehmer ab. In einigen Ländern oder Unternehmen kann der Arbeitgeber unentschuldigte Fehltage vom Urlaub abziehen, während es in anderen Ländern oder Unternehmen möglicherweise nicht erlaubt ist. Es ist wichtig, die geltenden Gesetze und Vereinbarungen zu überprüfen oder sich an einen Rechtsberater zu wenden, um genaue Informationen zu erhalten. **
-
Was bringt es, den Deckel vom Joghurtbecher abzuziehen?
Das Abziehen des Deckels vom Joghurtbecher ermöglicht es, den Joghurt zu essen. Außerdem schützt der Deckel den Joghurt vor Verschmutzung und hält ihn länger frisch. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.