Domain best-weblinks.de kaufen?
Wir ziehen mit dem Projekt
best-weblinks.de um.
Sind Sie am Kauf der Domain
best-weblinks.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain best-weblinks.de kaufen?
Was sind die gängigsten Verteidigungsstrategien gegen digitale Angriffe?
Die gängigsten Verteidigungsstrategien gegen digitale Angriffe sind die Implementierung von Firewalls, regelmäßige Aktualisierung von Sicherheitssoftware und Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails. Zudem ist die regelmäßige Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen frühzeitig zu erkennen und zu beheben. Ein weiterer wichtiger Aspekt ist die Nutzung von sicheren Passwörtern und die Verschlüsselung sensibler Daten. **
Wie schützt man sich am besten gegen TCP-Angriffe wie SYN-Flooding-Angriffe, TCP-Reset-Angriffe und TCP-Session-Hijacking-Angriffe?
Um sich gegen TCP-Angriffe wie SYN-Flooding, TCP-Reset und TCP-Session-Hijacking zu schützen, können verschiedene Maßnahmen ergriffen werden. Dazu gehören die Implementierung von Firewalls und Intrusion Detection/Prevention Systemen, die Überwachung des Netzwerkverkehrs auf verdächtige Aktivitäten, die Aktualisierung und Patching von Systemen, um bekannte Schwachstellen zu beheben, sowie die Verwendung von Verschlüsselungstechnologien wie SSL/TLS, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Es ist auch wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, um das Risiko von Angriffen auf Benutzerkonten zu verringern. **

Ähnliche Suchbegriffe für Angriffe
Top-Angebote
Produkte zum Begriff Angriffe:

-
Wie kann man sich effektiv gegen physische und digitale Angriffe schützen?
Um sich effektiv gegen physische Angriffe zu schützen, sollten Sicherheitsmaßnahmen wie Alarmanlagen, sichere Schlösser und Überwachungskameras installiert werden. Gegen digitale Angriffe ist es wichtig, starke Passwörter zu verwenden, regelmäßig Software-Updates durchzuführen und Virenschutzprogramme zu installieren. Zudem sollte man sensibel mit persönlichen Daten umgehen und keine unbekannten Links oder Anhänge öffnen. **
-
Sind die Angriffe in Videospielen wirklich DDoS-Angriffe oder wie nennt man sie richtig?
Die Angriffe in Videospielen, bei denen die Server überlastet werden, werden oft als DDoS-Angriffe bezeichnet. DDoS steht für Distributed Denial of Service und bezieht sich auf die Methode, bei der eine große Anzahl von Geräten verwendet wird, um den Server mit einer Flut von Anfragen zu überlasten. Es ist jedoch wichtig zu beachten, dass nicht alle Angriffe in Videospielen zwangsläufig DDoS-Angriffe sind, da es auch andere Arten von Angriffen geben kann, wie zum Beispiel Hacking oder Exploits. **
-
Warum Angriffe auf Dietmar Hopp?
Warum Angriffe auf Dietmar Hopp? Was sind die Motive hinter diesen Angriffen? Gibt es bestimmte Gründe oder Ideologien, die zu solchen Handlungen führen? Wie können solche Gewalttaten verhindert werden und welche Maßnahmen können ergriffen werden, um solche Angriffe zu stoppen? Was sagt dies über die gesellschaftlichen Spannungen und Konflikte aus, die zu solchen feindlichen Handlungen führen können? **
-
Was sind echte KI-Angriffe?
Echte KI-Angriffe beziehen sich auf den Einsatz von künstlicher Intelligenz (KI) bei der Durchführung von Angriffen oder Hacking-Aktivitäten. Dies kann beispielsweise die Verwendung von KI-Algorithmen zur Erkennung von Schwachstellen in Computersystemen, zur Entwicklung von Malware oder zur Durchführung von Phishing-Angriffen umfassen. Echte KI-Angriffe können aufgrund ihrer Fähigkeit, Muster zu erkennen und sich anzupassen, besonders effektiv sein. **


Macht der Hund scheinbare Angriffe?
Es ist möglich, dass ein Hund scheinbare Angriffe macht, insbesondere wenn er sich bedroht oder unsicher fühlt. Diese scheinbaren Angriffe können Drohgebärden wie Knurren, Zähnefletschen oder Schnappen beinhalten, ohne dass der Hund tatsächlich beißen möchte. Es ist wichtig, das Verhalten des Hundes zu beobachten und gegebenenfalls professionelle Hilfe in Anspruch zu nehmen, um das Verhalten zu verstehen und zu korrigieren. **
Was sind mögliche Strategien, um sich gegen Angriffe auf digitale Systeme zu schützen?
1. Regelmäßige Updates und Patches installieren, um Sicherheitslücken zu schließen. 2. Starke Passwörter verwenden und regelmäßig ändern. 3. Firewalls und Antivirenprogramme einsetzen, um schädliche Software abzuwehren. **
Top-Angebote
Produkte zum Begriff Angriffe:
-
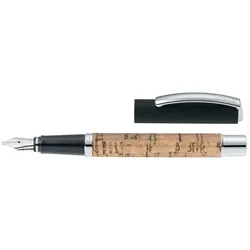
ONLINE Füller Best Writer Cork mit TintenpatronenVISION Calligraphy – edle Design-Schreibgeräte, verpackt im natürlichen "Look and Feel" als besondere Geschenkidee. Express Yourself – mit der individuellen Ausstrahlung von handgeschriebenen Lettern und Texten. Diese edlen Schreibgeräte-Sets sind das ideale Geschenk für Individualisten. Die Calligraphy-Schreibgeräte der VISION-Linie garantieren dauerhaftes Schreibvergnügen, made in Germany. Die Füllhalter besitzen hochwertige Kalligrafie-Federn, mit der jede persönliche Handschrift charaktervoll zur Geltung kommt. Calligraphy-Füllhalter mit Feder in 1,4 mm Breite, Griffstücke mit 0,8 mm und 1,8 mm im Geschenkset Standard-Tintenpatronen75,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
3 Quellen Wirbel-Stein zur Wasseraktivierung3 Quellen Wirbel-Stein zur Wasseraktivierung – physikalische Wasserverwirbelung für die Leitung Der 3 Quellen Wirbel-Stein von Denk Aqua verwirbelt Ihr Leitungswasser direkt in der Leitung – ohne Strom, ohne Chemie, wartungsfrei. Der 3 Quellen Wirbel-Stein verwirbelt Leitungswasser auf rein physikalischem Weg – ohne Strom, ohne Chemie und wartungsfrei. Das Gerät wird fest in die Leitung eingebunden und arbeitet allein mit der Strömung des durchfließenden Wassers. Vorbild ist die Wirbelbildung in naturbelassenen Flüssen und Quellen: Das Wasser wird im Inneren des Wirbel-Steins in eine gerichtete Drehbewegung versetzt. Viele Anwender beschreiben das behandelte Wasser als weicher und frischer im Geschmack; Kaffee und Tee empfinden sie als runder im Aroma. Das ist eine subjektive Geschmacksbeschreibung, keine gemessene Eigenschaft. Denk Aqua entwickelt und fertigt den 3 Quellen Wirbel-Stein in Deutschland. Jede Komponente – vom Keramikkern über die Porosium® Oberfläche bis zur Form des...390,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Verteidigungsstrategien gegen digitale Angriffe?
Die gängigsten Verteidigungsstrategien gegen digitale Angriffe sind die Implementierung von Firewalls, regelmäßige Aktualisierung von Sicherheitssoftware und Schulung der Mitarbeiter im Umgang mit Phishing-E-Mails. Zudem ist die regelmäßige Durchführung von Sicherheitsaudits und Penetrationstests wichtig, um Schwachstellen frühzeitig zu erkennen und zu beheben. Ein weiterer wichtiger Aspekt ist die Nutzung von sicheren Passwörtern und die Verschlüsselung sensibler Daten. **
-
Wie schützt man sich am besten gegen TCP-Angriffe wie SYN-Flooding-Angriffe, TCP-Reset-Angriffe und TCP-Session-Hijacking-Angriffe?
Um sich gegen TCP-Angriffe wie SYN-Flooding, TCP-Reset und TCP-Session-Hijacking zu schützen, können verschiedene Maßnahmen ergriffen werden. Dazu gehören die Implementierung von Firewalls und Intrusion Detection/Prevention Systemen, die Überwachung des Netzwerkverkehrs auf verdächtige Aktivitäten, die Aktualisierung und Patching von Systemen, um bekannte Schwachstellen zu beheben, sowie die Verwendung von Verschlüsselungstechnologien wie SSL/TLS, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Es ist auch wichtig, starke Passwörter zu verwenden und regelmäßig zu ändern, um das Risiko von Angriffen auf Benutzerkonten zu verringern. **
-
Wie kann man sich effektiv gegen physische und digitale Angriffe schützen?
Um sich effektiv gegen physische Angriffe zu schützen, sollten Sicherheitsmaßnahmen wie Alarmanlagen, sichere Schlösser und Überwachungskameras installiert werden. Gegen digitale Angriffe ist es wichtig, starke Passwörter zu verwenden, regelmäßig Software-Updates durchzuführen und Virenschutzprogramme zu installieren. Zudem sollte man sensibel mit persönlichen Daten umgehen und keine unbekannten Links oder Anhänge öffnen. **
-
Sind die Angriffe in Videospielen wirklich DDoS-Angriffe oder wie nennt man sie richtig?
Die Angriffe in Videospielen, bei denen die Server überlastet werden, werden oft als DDoS-Angriffe bezeichnet. DDoS steht für Distributed Denial of Service und bezieht sich auf die Methode, bei der eine große Anzahl von Geräten verwendet wird, um den Server mit einer Flut von Anfragen zu überlasten. Es ist jedoch wichtig zu beachten, dass nicht alle Angriffe in Videospielen zwangsläufig DDoS-Angriffe sind, da es auch andere Arten von Angriffen geben kann, wie zum Beispiel Hacking oder Exploits. **
Ähnliche Suchbegriffe für Angriffe
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum Angriffe auf Dietmar Hopp?
Warum Angriffe auf Dietmar Hopp? Was sind die Motive hinter diesen Angriffen? Gibt es bestimmte Gründe oder Ideologien, die zu solchen Handlungen führen? Wie können solche Gewalttaten verhindert werden und welche Maßnahmen können ergriffen werden, um solche Angriffe zu stoppen? Was sagt dies über die gesellschaftlichen Spannungen und Konflikte aus, die zu solchen feindlichen Handlungen führen können? **
-
Was sind echte KI-Angriffe?
Echte KI-Angriffe beziehen sich auf den Einsatz von künstlicher Intelligenz (KI) bei der Durchführung von Angriffen oder Hacking-Aktivitäten. Dies kann beispielsweise die Verwendung von KI-Algorithmen zur Erkennung von Schwachstellen in Computersystemen, zur Entwicklung von Malware oder zur Durchführung von Phishing-Angriffen umfassen. Echte KI-Angriffe können aufgrund ihrer Fähigkeit, Muster zu erkennen und sich anzupassen, besonders effektiv sein. **
-
Macht der Hund scheinbare Angriffe?
Es ist möglich, dass ein Hund scheinbare Angriffe macht, insbesondere wenn er sich bedroht oder unsicher fühlt. Diese scheinbaren Angriffe können Drohgebärden wie Knurren, Zähnefletschen oder Schnappen beinhalten, ohne dass der Hund tatsächlich beißen möchte. Es ist wichtig, das Verhalten des Hundes zu beobachten und gegebenenfalls professionelle Hilfe in Anspruch zu nehmen, um das Verhalten zu verstehen und zu korrigieren. **
-
Was sind mögliche Strategien, um sich gegen Angriffe auf digitale Systeme zu schützen?
1. Regelmäßige Updates und Patches installieren, um Sicherheitslücken zu schließen. 2. Starke Passwörter verwenden und regelmäßig ändern. 3. Firewalls und Antivirenprogramme einsetzen, um schädliche Software abzuwehren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.