Domain best-weblinks.de kaufen?
Wir ziehen mit dem Projekt
best-weblinks.de um.
Sind Sie am Kauf der Domain
best-weblinks.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain best-weblinks.de kaufen?
Was ist der Unterschied zwischen einer echten Teilmengen und einer möglichen Teilmengen?
Eine echte Teilmengen ist eine Teilmenge einer Menge, die nicht gleich der gesamten Menge ist. Eine mögliche Teilmengen ist eine Teilmenge, die sowohl die leere Menge als auch die gesamte Menge enthalten kann. Der Unterschied liegt also darin, ob die Teilmenge die gesamte Menge einschließt oder nicht. **
Sind die Teilmengen Untervektorräume?
Um zu bestimmen, ob eine Teilmenge eines Vektorraums ein Untervektorraum ist, müssen drei Bedingungen erfüllt sein: 1) Die Teilmenge muss nicht leer sein, 2) sie muss abgeschlossen sein unter Vektoraddition und 3) sie muss abgeschlossen sein unter Skalarmultiplikation. Ohne weitere Informationen über die spezifischen Teilmenge(n) kann ich nicht sagen, ob sie Untervektorräume sind. **

Ähnliche Suchbegriffe für Teilmengen
Top-Angebote
Produkte zum Begriff Teilmengen:

-
Was sind disjunkte Teilmengen?
Disjunkte Teilmengen sind Mengen, die keine gemeinsamen Elemente haben. Das bedeutet, dass keine Elemente in beiden Teilmengen enthalten sind. Wenn zwei Teilmengen disjunkt sind, dann schließt das Vorhandensein eines Elements in einer Menge das Vorhandensein in der anderen Menge aus. **
-
Was ist der Unterschied zwischen einer echten Teilmengen und einer nicht-echten Teilmengen?
Eine echte Teilmenge enthält alle Elemente einer anderen Menge sowie mindestens ein zusätzliches Element. Eine nicht-echte Teilmenge enthält alle Elemente einer anderen Menge, jedoch keine zusätzlichen Elemente. Die leere Menge ist eine echte Teilmenge jeder Menge, da sie keine Elemente enthält. **
-
Was sind Teilmengen von Vektoren?
Teilmengen von Vektoren sind Mengen, die aus einer Auswahl von Vektoren einer gegebenen Menge bestehen. Eine Teilmengen kann beispielsweise aus einem einzelnen Vektor oder aus mehreren Vektoren bestehen, die aus der ursprünglichen Menge ausgewählt wurden. **
-
Welche der folgenden Teilmengen sind Untervektorräume?
Um diese Frage zu beantworten, müssen wir die Untervektorraumkriterien überprüfen. Ein Untervektorraum muss unter Addition und Skalarmultiplikation abgeschlossen sein und den Nullvektor enthalten. 1. Die Menge aller Vektoren im dreidimensionalen Raum, deren erste und dritte Komponente gleich sind: Diese Menge ist kein Untervektorraum, da sie nicht abgeschlossen ist unter Skalarmultiplikation. Wenn wir zum Beispiel einen Vektor nehmen, dessen erste und dritte Komponente gleich sind, und ihn mit einem Skalar multiplizieren, ändert sich die erste und dritte Komponente und der resultierende Vektor ist nicht mehr in der Menge enthalten. 2. Die Menge aller Vektoren im zweidimensionalen Raum, deren Länge 1 ist: Diese Menge ist kein Untervektorraum **


Wie viele Teilmengen hat eine Menge?
Wie viele Teilmengen hat eine Menge? Eine Menge mit n Elementen hat insgesamt 2^n Teilmengen, einschließlich der leeren Menge und der Menge selbst. Dies liegt daran, dass jede der n Elemente entweder in einer Teilmenge enthalten ist oder nicht, was zu 2 Möglichkeiten führt. Durch die Kombination dieser Möglichkeiten für jedes Element erhalten wir die Gesamtzahl der Teilmengen. Dieses Konzept wird oft in der Kombinatorik und der Mengenlehre verwendet, um die Anzahl der möglichen Kombinationen und Permutationen zu bestimmen. **
Warum werden die Teilmengen so eingezeichnet?
Die Teilmengen werden eingezeichnet, um die Beziehungen zwischen den verschiedenen Elementen oder Gruppen zu visualisieren. Durch die Darstellung der Teilmengen können wir sehen, welche Elemente in welchen Gruppen enthalten sind und wie sie miteinander verbunden sind. Dies kann helfen, komplexe Informationen zu organisieren und zu verstehen. **
Top-Angebote
Produkte zum Begriff Teilmengen:
-
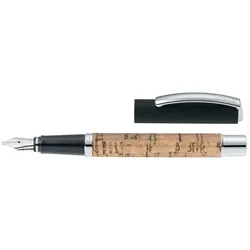
ONLINE Füller Best Writer Cork mit TintenpatronenVISION Calligraphy – edle Design-Schreibgeräte, verpackt im natürlichen "Look and Feel" als besondere Geschenkidee. Express Yourself – mit der individuellen Ausstrahlung von handgeschriebenen Lettern und Texten. Diese edlen Schreibgeräte-Sets sind das ideale Geschenk für Individualisten. Die Calligraphy-Schreibgeräte der VISION-Linie garantieren dauerhaftes Schreibvergnügen, made in Germany. Die Füllhalter besitzen hochwertige Kalligrafie-Federn, mit der jede persönliche Handschrift charaktervoll zur Geltung kommt. Calligraphy-Füllhalter mit Feder in 1,4 mm Breite, Griffstücke mit 0,8 mm und 1,8 mm im Geschenkset Standard-Tintenpatronen75,00 €*Versand: 7,70 €Sichere Weiterleitung zum Anbieter
-
3 Quellen Wirbel-Stein zur Wasseraktivierung3 Quellen Wirbel-Stein zur Wasseraktivierung – physikalische Wasserverwirbelung für die Leitung Der 3 Quellen Wirbel-Stein von Denk Aqua verwirbelt Ihr Leitungswasser direkt in der Leitung – ohne Strom, ohne Chemie, wartungsfrei. Der 3 Quellen Wirbel-Stein verwirbelt Leitungswasser auf rein physikalischem Weg – ohne Strom, ohne Chemie und wartungsfrei. Das Gerät wird fest in die Leitung eingebunden und arbeitet allein mit der Strömung des durchfließenden Wassers. Vorbild ist die Wirbelbildung in naturbelassenen Flüssen und Quellen: Das Wasser wird im Inneren des Wirbel-Steins in eine gerichtete Drehbewegung versetzt. Viele Anwender beschreiben das behandelte Wasser als weicher und frischer im Geschmack; Kaffee und Tee empfinden sie als runder im Aroma. Das ist eine subjektive Geschmacksbeschreibung, keine gemessene Eigenschaft. Denk Aqua entwickelt und fertigt den 3 Quellen Wirbel-Stein in Deutschland. Jede Komponente – vom Keramikkern über die Porosium® Oberfläche bis zur Form des...390,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist der Unterschied zwischen einer echten Teilmengen und einer möglichen Teilmengen?
Eine echte Teilmengen ist eine Teilmenge einer Menge, die nicht gleich der gesamten Menge ist. Eine mögliche Teilmengen ist eine Teilmenge, die sowohl die leere Menge als auch die gesamte Menge enthalten kann. Der Unterschied liegt also darin, ob die Teilmenge die gesamte Menge einschließt oder nicht. **
-
Sind die Teilmengen Untervektorräume?
Um zu bestimmen, ob eine Teilmenge eines Vektorraums ein Untervektorraum ist, müssen drei Bedingungen erfüllt sein: 1) Die Teilmenge muss nicht leer sein, 2) sie muss abgeschlossen sein unter Vektoraddition und 3) sie muss abgeschlossen sein unter Skalarmultiplikation. Ohne weitere Informationen über die spezifischen Teilmenge(n) kann ich nicht sagen, ob sie Untervektorräume sind. **
-
Was sind disjunkte Teilmengen?
Disjunkte Teilmengen sind Mengen, die keine gemeinsamen Elemente haben. Das bedeutet, dass keine Elemente in beiden Teilmengen enthalten sind. Wenn zwei Teilmengen disjunkt sind, dann schließt das Vorhandensein eines Elements in einer Menge das Vorhandensein in der anderen Menge aus. **
-
Was ist der Unterschied zwischen einer echten Teilmengen und einer nicht-echten Teilmengen?
Eine echte Teilmenge enthält alle Elemente einer anderen Menge sowie mindestens ein zusätzliches Element. Eine nicht-echte Teilmenge enthält alle Elemente einer anderen Menge, jedoch keine zusätzlichen Elemente. Die leere Menge ist eine echte Teilmenge jeder Menge, da sie keine Elemente enthält. **
Ähnliche Suchbegriffe für Teilmengen
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind Teilmengen von Vektoren?
Teilmengen von Vektoren sind Mengen, die aus einer Auswahl von Vektoren einer gegebenen Menge bestehen. Eine Teilmengen kann beispielsweise aus einem einzelnen Vektor oder aus mehreren Vektoren bestehen, die aus der ursprünglichen Menge ausgewählt wurden. **
-
Welche der folgenden Teilmengen sind Untervektorräume?
Um diese Frage zu beantworten, müssen wir die Untervektorraumkriterien überprüfen. Ein Untervektorraum muss unter Addition und Skalarmultiplikation abgeschlossen sein und den Nullvektor enthalten. 1. Die Menge aller Vektoren im dreidimensionalen Raum, deren erste und dritte Komponente gleich sind: Diese Menge ist kein Untervektorraum, da sie nicht abgeschlossen ist unter Skalarmultiplikation. Wenn wir zum Beispiel einen Vektor nehmen, dessen erste und dritte Komponente gleich sind, und ihn mit einem Skalar multiplizieren, ändert sich die erste und dritte Komponente und der resultierende Vektor ist nicht mehr in der Menge enthalten. 2. Die Menge aller Vektoren im zweidimensionalen Raum, deren Länge 1 ist: Diese Menge ist kein Untervektorraum **
-
Wie viele Teilmengen hat eine Menge?
Wie viele Teilmengen hat eine Menge? Eine Menge mit n Elementen hat insgesamt 2^n Teilmengen, einschließlich der leeren Menge und der Menge selbst. Dies liegt daran, dass jede der n Elemente entweder in einer Teilmenge enthalten ist oder nicht, was zu 2 Möglichkeiten führt. Durch die Kombination dieser Möglichkeiten für jedes Element erhalten wir die Gesamtzahl der Teilmengen. Dieses Konzept wird oft in der Kombinatorik und der Mengenlehre verwendet, um die Anzahl der möglichen Kombinationen und Permutationen zu bestimmen. **
-
Warum werden die Teilmengen so eingezeichnet?
Die Teilmengen werden eingezeichnet, um die Beziehungen zwischen den verschiedenen Elementen oder Gruppen zu visualisieren. Durch die Darstellung der Teilmengen können wir sehen, welche Elemente in welchen Gruppen enthalten sind und wie sie miteinander verbunden sind. Dies kann helfen, komplexe Informationen zu organisieren und zu verstehen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.